IA no financeiro em 2026: o que mudou na segurança um ano depois
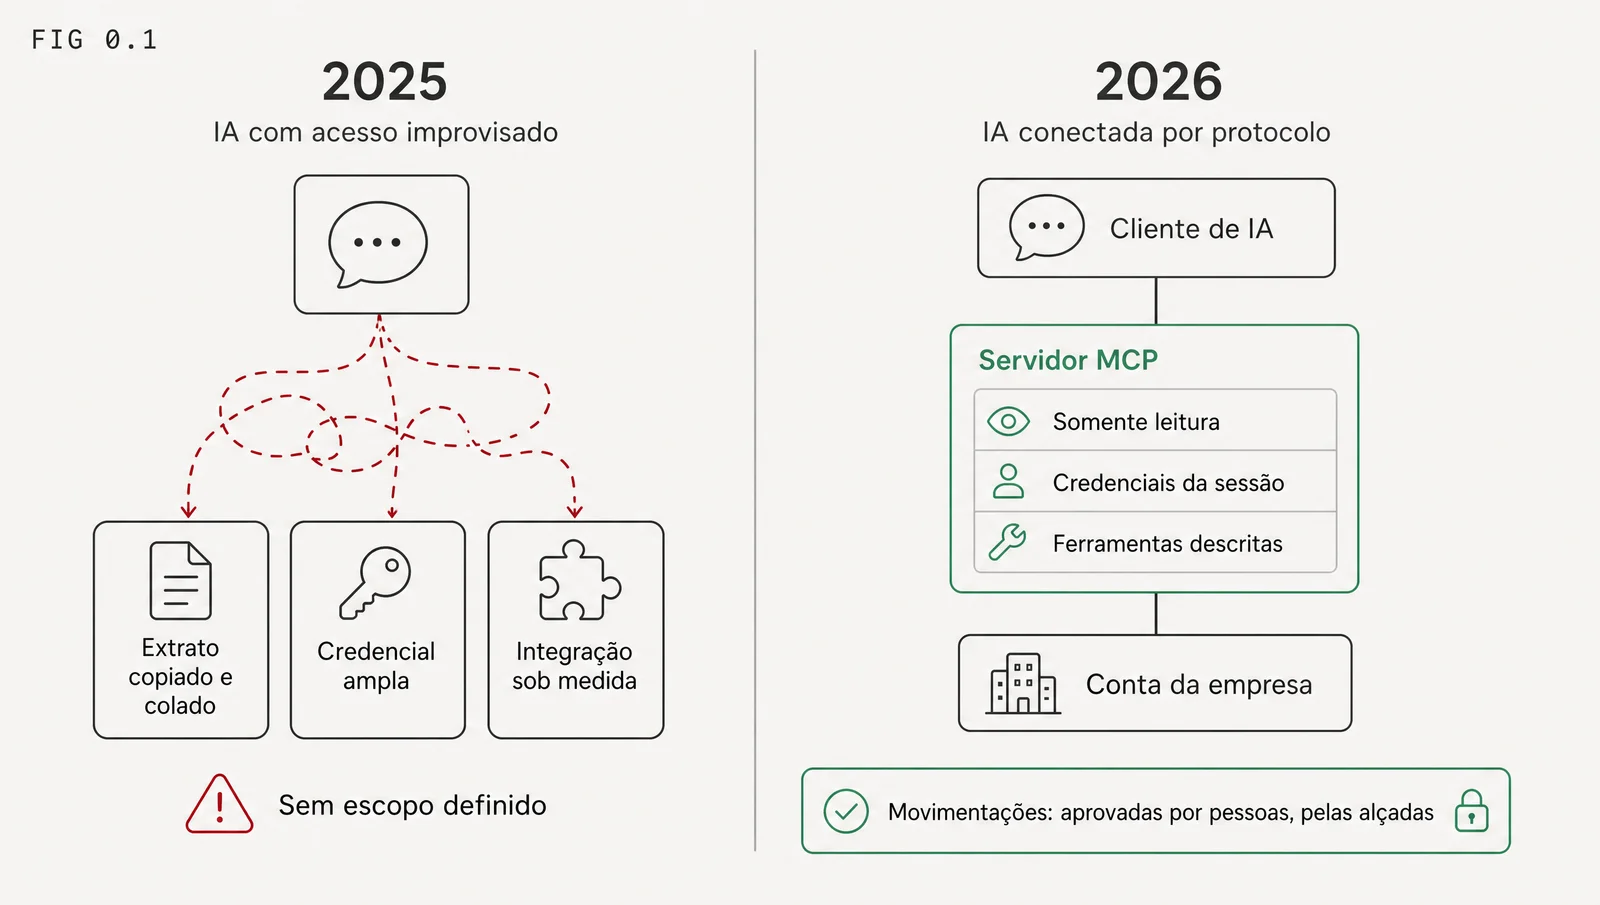
Em 2025 a pergunta era se a IA deveria chegar perto do financeiro. Em 2026, com protocolos padronizados, autorização por escopo e modelos que mostram o que consultaram, a pergunta é outra: com qual arquitetura.
Sim, usar IA no financeiro da empresa pode ser seguro em 2026, desde que a arquitetura seja desenhada para isso. O que mudou em um ano não foi a inteligência dos modelos, foi o caminho até os dados: existe hoje um padrão aberto para conectar assistentes a sistemas, autorização por escopo e um catálogo público de riscos para agentes. Com esse desenho, a IA lê e analisa os números da operação. As pessoas continuam decidindo e aprovando.
São 8h40 de uma segunda-feira e a tesoureira de um grupo com quatro CNPJs precisa responder ao CFO quanto há em caixa, somando todas as entidades, antes da reunião das 9h. Ela já usa um assistente de IA para revisar contrato e montar fórmula de planilha. Para essa pergunta, não usa. Abre quatro contas, exporta quatro extratos e soma à mão.
O motivo não é preguiça nem desconhecimento. Em 2025, conectar uma IA aos dados bancários da empresa significava improvisar: copiar e colar extratos numa conversa, dar a um assistente uma credencial ampla demais ou integrar um modelo direto a sistemas internos, sem regra clara do que ele podia fazer. O receio de levar a IA para perto do dinheiro era razoável.
Um ano depois, a pergunta continua a mesma, mas a resposta mudou. O que segue é o que amadureceu em protocolo, em segurança e nos próprios modelos, e o que continua sendo responsabilidade da empresa.
Por que a pergunta sobre IA no financeiro mudou entre 2025 e 2026
A pergunta sobre IA no financeiro mudou porque o problema de 2025 não era a capacidade dos modelos, era a falta de um caminho seguro até os dados. Em 2026 esse caminho existe: protocolos padronizados, autorização por escopo e catálogos públicos de risco para agentes.
Em 2025, a discussão sobre IA nos serviços financeiros girava em torno de um dilema binário. Ou a empresa mantinha a IA longe dos dados financeiros, e ela servia só para tarefas genéricas, ou abria acesso amplo e torcia para nada dar errado. Não havia um meio-termo técnico bem estabelecido.
Em 2026, o meio-termo virou o padrão. A pergunta útil deixou de ser “a IA pode chegar perto do financeiro?” e passou a ser outra, mais operacional: com qual escopo, com quais credenciais, com qual trilha de auditoria e com quem tomando a decisão final.
Essa mudança de pergunta tem consequência prática. Quem ainda trata IA no financeiro como sim ou não tende a ficar parado ou a improvisar. Quem trata como desenho de arquitetura consegue começar pequeno, com leitura, e ampliar com controle.
Como os bancos brasileiros estão tratando IA no financeiro em 2026
Os bancos brasileiros passaram a tratar a IA como infraestrutura, e não como experimento. Os mesmos levantamentos que mostram o aumento do investimento em IA mostram a cibersegurança no topo das prioridades, o que indica que a adoção está vindo junto com controle.
Segundo a Pesquisa Febraban de Tecnologia Bancária 2026, conduzida com a Deloitte e divulgada em agosto de 2026, os bancos planejam investir cerca de R$ 3 bilhões em inteligência artificial, analytics e big data ao longo de 2026, 8% a mais do que em 2025. Na mesma pesquisa, 76% dos bancos consultados apontam a automação de processos internos como uso de agentes inteligentes de IA.
O dado que mais interessa ao financeiro de uma empresa está ao lado desses números. A pesquisa mostra que 88% dos bancos já integram as equipes de cibersegurança, prevenção a fraudes e prevenção à lavagem de dinheiro. O setor que mais tem a perder com um erro de IA é também o que está acelerando o uso de agentes, e está fazendo isso com as áreas de risco dentro da conversa.
Para a empresa que se pergunta se é cedo demais, o sinal é claro. O sistema financeiro já está usando agentes em processos internos. A questão é adotar com o mesmo critério que os bancos aplicam: escopo definido, segurança junto e decisão humana nas pontas sensíveis.
O que mudou na arquitetura: protocolos padronizados como o MCP
A principal mudança de arquitetura entre 2025 e 2026 foi a consolidação de um protocolo aberto para conectar agentes de IA a sistemas externos, o MCP (Model Context Protocol). Em vez de integrações improvisadas, o sistema publica ferramentas descritas, com autorização e escopo, e qualquer cliente compatível passa a usá-las.
O MCP foi apresentado pela Anthropic como padrão aberto em novembro de 2024. Em 9 de dezembro de 2025, o protocolo foi doado à Agentic AI Foundation, um fundo da Linux Foundation cofundado por Anthropic, Block e OpenAI. Na mesma data, o blog oficial do MCP registrou mais de 97 milhões de downloads mensais dos kits de desenvolvimento e cerca de 10 mil servidores ativos, com suporte em clientes como ChatGPT, Claude, Gemini, Microsoft Copilot e Visual Studio Code.
Para o financeiro, três características do MCP importam mais do que os números de adoção:
- Ferramentas descritas. O servidor diz exatamente o que o agente pode fazer, ferramenta por ferramenta. Se não existe ferramenta para criar pagamento, o agente não cria pagamento.
- Autorização baseada em OAuth. A revisão da especificação de 25 de novembro de 2025 reforçou a autorização com consentimento por escopo e atualizou as boas práticas de segurança. É a mesma família de padrão que sustenta o Open Finance.
- Neutralidade de fornecedor. Um servidor MCP funciona com o assistente que o time já usa. A empresa não precisa apostar em um único modelo de IA para conectar os dados.
A consequência prática é que a integração deixou de ser um projeto sob medida para cada assistente. A empresa avalia um servidor, entende o escopo das ferramentas e decide quem pode usar, como faria com qualquer outro acesso ao sistema financeiro.
O que amadureceu nos modelos de IA, e o que ainda não
Os modelos de IA de 2026 ficaram melhores em uma coisa que importa muito no financeiro: trabalhar com ferramentas e mostrar o que consultaram. Eles ainda erram, mas o erro ficou mais visível e mais fácil de conferir.
Um assistente que responde de memória e um agente que chama uma ferramenta, lê o extrato e devolve o número com a origem são coisas diferentes. O primeiro pode inventar um valor plausível. O segundo mostra quais ferramentas usou, com quais parâmetros e quais lançamentos sustentam a resposta. Quem confere não precisa confiar no modelo, precisa conferir a evidência.
Também amadureceu a forma de descrever os riscos. Em 9 de dezembro de 2025, o OWASP GenAI Security Project publicou o Top 10 para aplicações com agentes, construído por mais de cem especialistas. Entre os riscos listados estão o sequestro do objetivo do agente, o uso indevido de ferramentas e o abuso de identidade e privilégio. Ter um catálogo público de riscos não resolve o problema, mas dá às equipes de segurança uma linguagem comum para avaliar fornecedores.
O que não amadureceu o suficiente precisa ser dito com a mesma clareza. Um modelo ainda pode interpretar mal uma instrução, e conteúdos maliciosos escondidos em documentos ou páginas ainda podem tentar desviar o comportamento de um agente. Por isso a pergunta mais importante não é “o modelo erra?”, e sim “se o modelo errar, o que ele consegue fazer?”.
Há um ano, falamos aqui sobre os perigos da IA nos serviços financeiros
Em setembro de 2025, publicamos aqui no blog da Trio o artigo IA nos serviços financeiros: um atalho perigoso?. O texto listava cinco riscos de colocar IA dentro de operações financeiras: privacidade, segurança, confiança excessiva, regulação e explicabilidade, e ética. A conclusão era que o risco estava no uso sem governança, não na existência da tecnologia.
Os cinco riscos continuam reais. O que mudou em um ano foi a estrutura disponível para lidar com cada um deles. Em 2025, a resposta para quase todos era “evite”. Em 2026, para a maioria, existe uma resposta de arquitetura.
| Risco apontado em 2025 | O que mudou em 2026 | O que continua com a empresa |
|---|---|---|
| Privacidade dos dados financeiros | Acesso por protocolo, limitado às credenciais da sessão e aos dados da própria organização, com dados sensíveis mascarados | Definir quem pode usar o agente e qual cliente de IA é aprovado pela empresa |
| Segurança e ataques para liberar dinheiro | Ferramentas de somente leitura: sem ferramenta de pagamento, não há pagamento pelo agente | Manter as alçadas de aprovação e a autenticação forte para movimentar |
| Confiança excessiva em respostas inventadas | O número não vem da memória do modelo: o agente consulta o sistema de origem e devolve o lançamento que sustenta a resposta, com valor, data e identificador | Conectar o agente à fonte oficial, e não a extratos colados na conversa, e conferir a evidência nas decisões de maior impacto |
| Regulação e explicabilidade | Trilha de quais ferramentas foram chamadas e com quais dados; LGPD em vigor e Marco Legal da IA ainda em discussão | Responder pelas decisões, que continuam sendo humanas |
| Ética e recomendações inadequadas | O escopo de ferramentas delimita o alcance: o agente explica critérios e mostra os dados, sem nenhuma ferramenta para conceder crédito, cobrar um cliente ou recomendar investimento | Escrever quais decisões nunca são delegadas e manter uma pessoa respondendo por cada uma delas |
A leitura da tabela é direta. Os riscos que dependem de o agente fazer algo, como mover dinheiro, foram resolvidos tirando do agente a capacidade de fazer. Os que dependem de interpretação, como confiar numa resposta, foram reduzidos com evidência. E os que dependem de responsabilidade continuam, corretamente, com as pessoas.
Leitura, análise e decisão: o que significa delegar a análise e não a alçada
Delegar a análise e não a alçada significa deixar o agente de IA ler e interpretar os dados financeiros, enquanto a autorização de qualquer movimentação continua com quem tem alçada na empresa. É o desenho que torna a IA no financeiro útil sem torná-la perigosa.
A leitura responde o que aconteceu: saldos, extratos, pagamentos, recebimentos, faturas. A análise responde o que isso significa: o que não bateu, o que está fora do padrão, quanto saiu para um fornecedor no trimestre. A decisão responde o que a empresa vai fazer: pagar, segurar, renegociar, aprovar.
São três camadas com riscos muito diferentes. Um erro de leitura ou de análise aparece na conferência e custa alguns minutos. Um erro de decisão pode custar uma transferência para a conta errada. Por isso faz sentido abrir as duas primeiras camadas para o agente e manter a terceira com as pessoas.
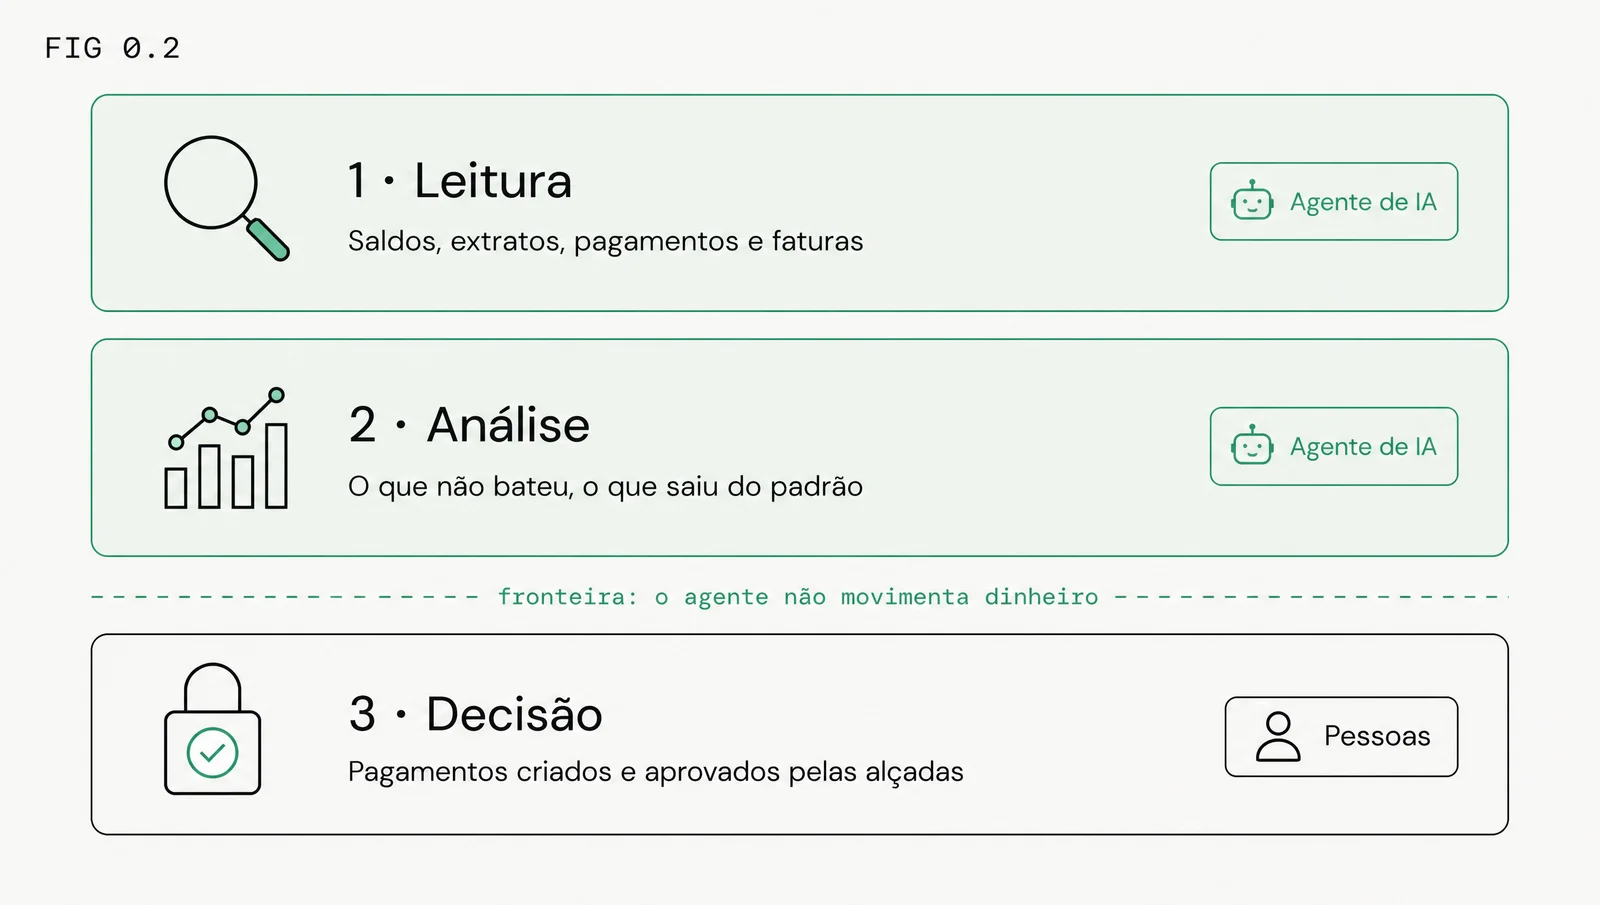
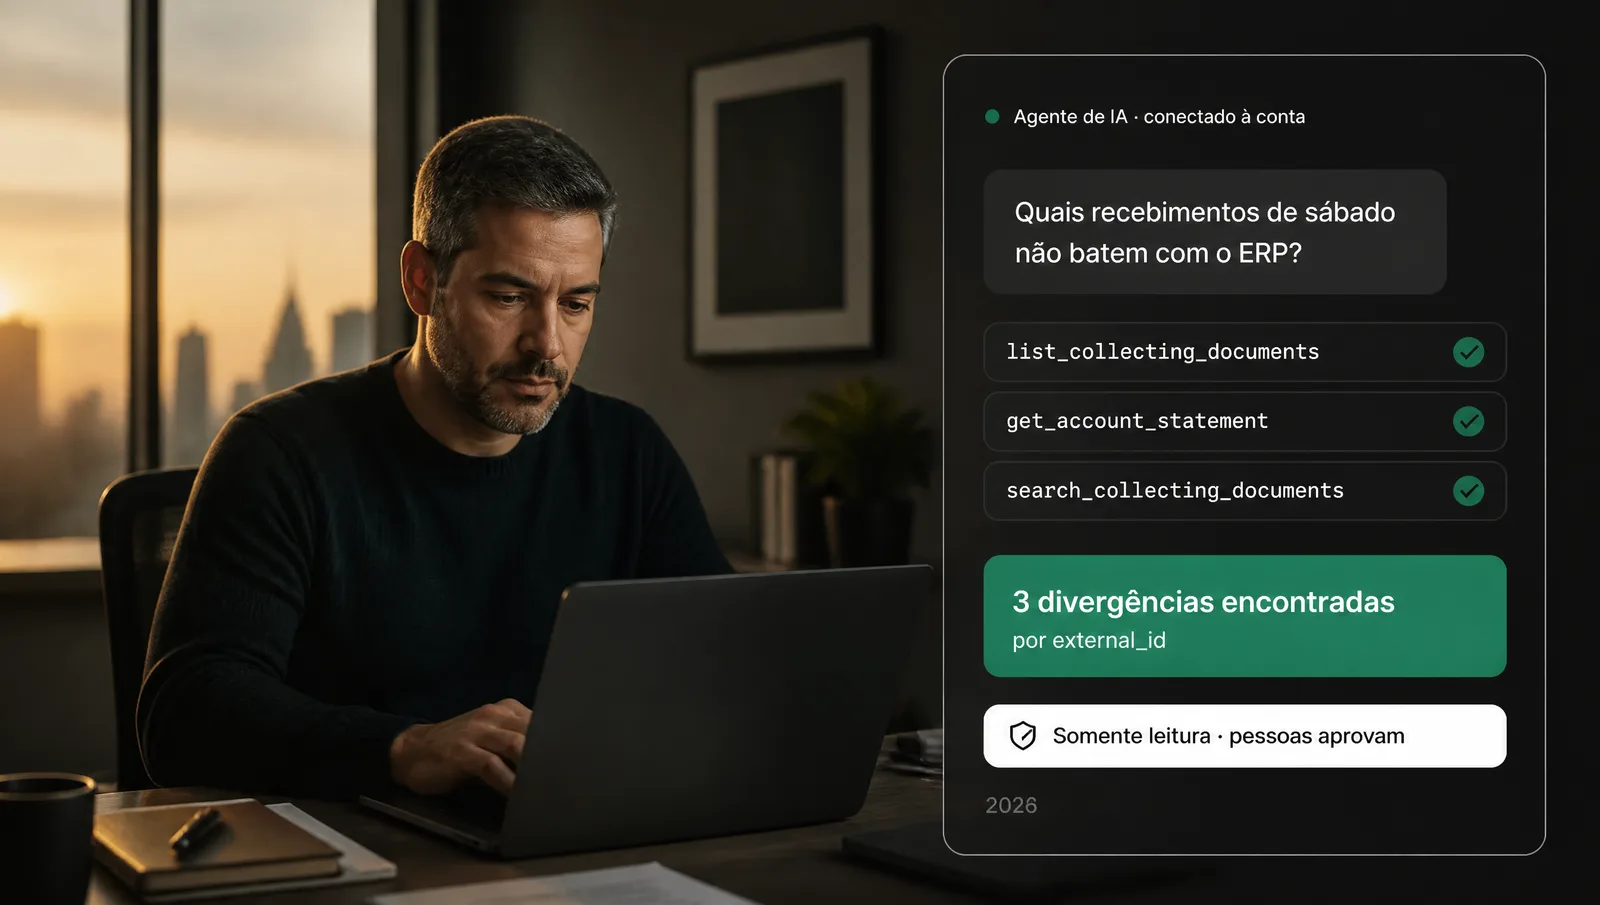
Foi esse o desenho que adotamos no Trio MCP, o servidor MCP da Trio. Ele conecta o Claude, o ChatGPT e outros clientes compatíveis com MCP à conta corporativa com 16 ferramentas, todas de leitura. O agente consulta saldos, extratos, pagamentos, recebimentos e cartões da organização, sempre com as credenciais de quem autenticou a sessão e com o número do cartão mascarado. Pagamentos continuam sendo criados e aprovados na conta, pelas alçadas de aprovação, ou regras de aprovação no painel da Trio.
Um exemplo hipotético ajuda a ver a diferença. Uma operação de contas a receber que concilia 1.200 Pix por dia passava a manhã de segunda investigando divergências do fim de semana. Com um agente de leitura, a pergunta “quais recebimentos de sábado e domingo não batem com o ERP?” vira uma lista com o identificador de cada lançamento. A investigação fica mais curta, e ninguém precisou dar ao agente poder para mover um centavo.
O que ainda não está resolvido na segurança da IA no financeiro
A segurança da IA no financeiro avançou, mas três pontos continuam abertos em 2026: ataques que tentam manipular o comportamento do agente, a definição regulatória específica para IA no Brasil e a governança interna de quem pode usar o quê.
O primeiro é técnico. Conteúdos maliciosos inseridos em documentos, e-mails ou páginas podem tentar fazer um agente agir fora do objetivo original. O OWASP trata isso como o primeiro risco da lista para aplicações com agentes. A defesa mais eficaz no financeiro continua sendo de arquitetura: um agente que só tem ferramentas de leitura pode ser enganado a ler algo, mas não a pagar algo.
O segundo é regulatório. A LGPD está em vigor desde 2020 e se aplica a qualquer dado pessoal tratado por um agente, inclusive dados de clientes e fornecedores pessoa física que aparecem num extrato. Já o Marco Legal da IA, aprovado pelo Senado em dezembro de 2024, seguia em análise na Câmara dos Deputados em outubro de 2026. O texto em discussão trata serviços financeiros como uso de alto risco, com exigências de governança e supervisão humana. Quem desenha a adoção com decisão humana nas pontas sensíveis já está alinhado ao que deve vir.
O terceiro é interno. Um agente lê o que as credenciais da sessão permitem ler. Se o acesso à conta é amplo demais, o acesso do agente também será. Vale reforçar que a responsabilidade pelo uso dos dados e pelas decisões continua sendo da empresa, independentemente da plataforma ou do assistente escolhido.
Como começar a usar IA no financeiro com segurança
Começar a usar IA no financeiro com segurança é começar pela leitura, com escopo e pessoas definidas, e só depois ampliar. Três passos que qualquer time financeiro aplica sem contratar consultoria:
- Comece pelo que hoje come um dia de trabalho, não pela curiosidade. As perguntas de maior valor são as que o time já responde à mão toda semana: a posição de caixa consolidada de todos os CNPJs antes da reunião, as divergências entre o extrato e o ERP do fim de semana, quanto saiu para um fornecedor no trimestre, quais lançamentos do mês fogem do padrão de valor ou de horário. Na pesquisa AI in Finance do Gartner, feita com 183 CFOs e líderes de finanças entre maio e junho de 2025 e divulgada em novembro de 2025, a detecção de erros e anomalias aparecia entre os três usos de IA mais adotados nas áreas financeiras, com 34%, atrás de gestão de conhecimento (49%) e automação de contas a pagar (37%). São tarefas de leitura: alto valor para a operação e risco baixo, porque qualquer erro aparece na conferência.
- Peça a lista do que o agente consegue fazer, uma linha por ação. Um agente de IA não faz o que quer. Ele só executa as ações que o sistema liberou para ele, e essas ações cabem numa lista simples: consultar saldo, consultar extrato, consultar cartão. Peça essa lista ao fornecedor antes de conectar qualquer coisa. Se aparecer alguma linha que cria ou aprova pagamento, pergunte por que ela existe e quem precisa autorizar. Depois decida quem na empresa vai poder conversar com o agente, com o mesmo critério que você usa para decidir quem entra na conta.
- Cobre o “de onde veio esse número” e não mude nada na aprovação. Resposta boa de agente vem acompanhada da origem: o que ele consultou e quais lançamentos sustentam o valor. Quando a decisão envolver dinheiro, olhe a origem antes de olhar o número. E deixe o caminho de aprovação exatamente como está hoje. Mesmo que o agente aponte um pagamento a fazer, esse pagamento continua sendo criado e aprovado por quem tem alçada, com autenticação forte.
Perguntas frequentes
É seguro conectar um agente de IA à conta bancária da empresa?
Pode ser, se o agente tiver apenas permissão de leitura, usar as credenciais de quem está na sessão e não tiver nenhuma ferramenta capaz de criar ou aprovar pagamentos. Nesse desenho, o pior cenário de erro é uma resposta errada, que aparece na conferência, e não uma transferência indevida.
O que é MCP e por que ele importa para o financeiro?
MCP, ou Model Context Protocol, é um padrão aberto para conectar assistentes de IA a sistemas externos por meio de ferramentas descritas e autorizadas. Para o financeiro, ele importa porque deixa explícito o que o agente pode fazer, usa autorização por escopo e funciona com diferentes assistentes de IA.
A IA pode aprovar pagamentos sozinha?
Tecnicamente, um agente com ferramentas de pagamento poderia executar transações. A prática recomendada para empresas é não dar essa capacidade: o agente analisa e sugere, e o pagamento é criado e aprovado por pessoas, pelas alçadas de aprovação da conta, com autenticação forte.
A LGPD se aplica ao uso de IA no financeiro?
Sim. A LGPD se aplica a qualquer tratamento de dados pessoais, inclusive quando feito por um agente de IA. Dados de clientes e fornecedores pessoa física que aparecem em extratos e pagamentos são dados pessoais, e a empresa continua responsável pela base legal e pela segurança desse tratamento.
O que muda com o Marco Legal da IA no Brasil?
O Marco Legal da IA foi aprovado pelo Senado em dezembro de 2024 e seguia em análise na Câmara em outubro de 2026. O texto em discussão classifica usos em serviços financeiros como de alto risco, com exigências de governança, documentação e supervisão humana. As regras só valem depois da aprovação final e da sanção.
Por onde um time financeiro deve começar a usar IA?
Pelo que já consome um dia de trabalho por semana: a posição de caixa consolidada de várias entidades, as divergências entre extrato e ERP, a composição de uma fatura e os lançamentos fora do padrão do mês. Detecção de erros e anomalias está entre os usos de IA mais adotados em finanças, segundo pesquisa do Gartner divulgada em novembro de 2025. São tarefas de leitura, de alto valor e fáceis de conferir.
O perigo nunca foi a IA, era a IA sem arquitetura
Em 2025, recomendar cautela com IA no financeiro era a posição responsável, porque não havia uma forma padronizada e governada de conectar modelos aos dados da empresa. Em 2026, essa forma existe. Protocolos abertos, autorização por escopo, agentes que mostram a evidência e um catálogo público de riscos mudaram o que é possível fazer com segurança.
A nossa leitura é que o financeiro das empresas vai seguir o mesmo caminho dos bancos: a IA entra pela leitura e pela análise, onde o ganho de tempo é grande e o risco é controlável, e a decisão continua humana. A Trio se posiciona como a nova geração de conta corporativa, uma infraestrutura que o time financeiro opera, que desenvolvedores integram e que agentes de IA consultam. Agentes consultam, analisam e explicam. Pessoas aprovam.
Para aprofundar, leia MCP para empresas: o Trio MCP conecta agentes de IA à sua conta corporativa, que detalha as ferramentas e a governança, e O CFO do futuro. Se quiser ver um agente lendo os dados da sua operação, fale com a Trio.